La historia de la ciberseguridad se escribe todos los días, impulsada por la aparición de nuevas tecnologías y la constante evolución de las amenazas. En los años recientes, esta historia ha dado un giro importante con la llegada de la inteligencia artificial (IA).
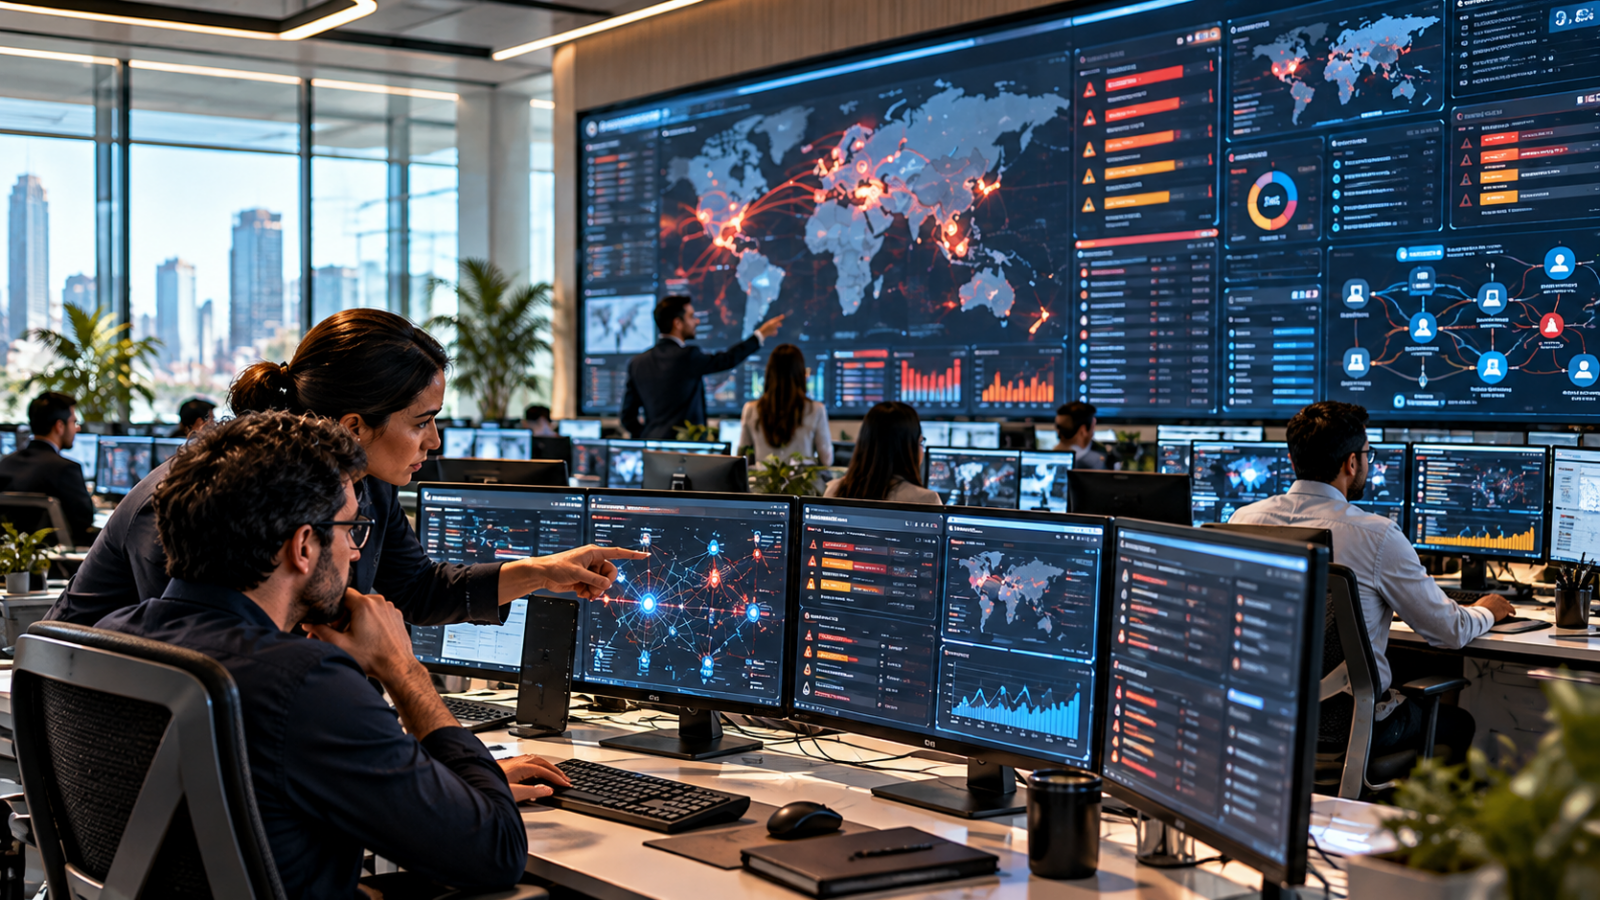
Su incorporación parece un paso natural ante la rápida adopción de esta tecnología en prácticamente todos los sectores. En particular, los centros de operaciones de seguridad (SOC) están experimentando una transformación que busca llevarlos de un modelo tradicional a otro impulsado por la inteligencia artificial.
Pero ¿basta con integrar IA para que un SOC sea realmente inteligente? No necesariamente. Esta pregunta invita a cuestionar la aparente “magia” de incorporar inteligencia artificial a las operaciones de seguridad y, sobre todo, a reflexionar sobre lo que hace falta para aprovechar todo su potencial en un entorno donde las amenazas no permanecen estáticas.
Mucha información, pocas decisiones
La verdadera transformación de un SOC no depende únicamente de adoptar nuevas herramientas, sino de mejorar la manera en que las organizaciones identifican, comprenden y enfrentan las amenazas para tomar decisiones más oportunas.
A lo largo del tiempo, los SOC han fortalecido sus capacidades mediante la incorporación de nuevas fuentes de información, tecnologías de detección, inteligencia de amenazas y herramientas de automatización. Entre ellas destacan soluciones como User and Entity Behavior Analytics (UEBA), Cloud Infrastructure Entitlement Management (CIEM), Data Detection and Response (DDR) y Security Orchestration, Automation, and Response (SOAR), entre otras, además de mecanismos que integran distintas fuentes de inteligencia para ampliar la visibilidad sobre posibles ataques.
Sin embargo, estos avances también han dado lugar a una realidad difícil de ignorar: nunca se había tenido tanta información disponible y, al mismo tiempo, tantos desafíos para aprovecharla. Cada segundo, los SOC reciben miles de eventos y alertas que los analistas deben revisar e investigar. A ello se suman procesos cada vez más complejos y nuevas tecnologías que se incorporan a las arquitecturas de ciberseguridad. El resultado es una creciente dificultad para convertir ese enorme volumen de información en decisiones rápidas y efectivas.
La otra cara de la IA
A este escenario se añade otro factor determinante: los adversarios también están aprovechando la inteligencia artificial. Su uso les permite reducir el esfuerzo necesario para ejecutar actividades maliciosas, desarrollar nuevas técnicas y automatizar ataques a una velocidad cada vez mayor.
En 2026, el Foro Económico Mundial (WEF, por sus siglas en inglés) advirtió que la IA se ha convertido en una de las fuerzas que están transformando tanto las estrategias de ataque como las de defensa. Mientras tanto, muchas organizaciones avanzan rápidamente hacia la automatización, pero sus modelos de gobierno y capacidades humanas no siempre evolucionan al mismo ritmo. Esta brecha representa, sin duda, un riesgo importante ante el crecimiento de las amenazas impulsadas por inteligencia artificial.
De acuerdo con datos de IndraMind, esta preocupación ya es evidente en países como México. Poco más del 50% de sus clientes considera que el malware potenciado por IA es su principal inquietud, mientras que más del 60% ya utiliza inteligencia artificial para buscar amenazas de manera proactiva.
Este panorama plantea un desafío fundamental: los SOC ya no pueden limitarse a detectar amenazas. También necesitan comprenderlas, evaluar su impacto y responder con mayor precisión y velocidad.
Durante mucho tiempo, la efectividad de un centro de operaciones de seguridad se ha medido a partir de indicadores como el número de eventos, alertas y casos de uso, así como los tiempos de detección y respuesta. Aunque estas métricas siguen siendo relevantes, centrarse en el volumen puede ocultar un problema de fondo: detectar más no necesariamente significa proteger mejor.
Tecnología y talento humano: dos fuerzas que se complementan
En los centros de operaciones de seguridad convergen dos elementos esenciales para su funcionamiento y evolución, especialmente en la era de la IA: la tecnología y el talento humano. Ambos son fundamentales para interpretar las alertas, comprender su contexto, consultar distintas fuentes de información, evaluar la gravedad de una amenaza y determinar las acciones más adecuadas.
Si bien muchos de estos procesos han alcanzado niveles importantes de automatización, las decisiones siguen dependiendo en gran medida de las personas. Sin embargo, este modelo enfrenta una limitación evidente: la velocidad a la que los analistas pueden actuar comienza a quedarse atrás frente a la rapidez con la que operan los atacantes.
Algunos análisis muestran que el tiempo de desplazamiento de un adversario dentro de una red, conocido como breakout time, puede reducirse a apenas 30 minutos. Esto significa que, una vez que un atacante logra ingresar a un entorno, dispone de mecanismos para avanzar hacia otros sistemas en un periodo cada vez más corto.
La situación es todavía más preocupante si consideramos que los ataques están pasando de desarrollarse en horas a ejecutarse en minutos y, en escenarios extremos, incluso en segundos. Esta aceleración reduce considerablemente el margen de maniobra de los equipos de seguridad.
Por ello, la discusión debe centrarse ahora en el tiempo real del que disponen los SOC para comprender lo que está ocurriendo y tomar decisiones efectivas antes de que una amenaza se convierta en un incidente de mayor impacto.
Esto representa un verdadero cambio de paradigma. La pregunta ya no es cómo gestionar un mayor número de alertas, sino cómo tomar mejores decisiones de seguridad a la velocidad que exigen los riesgos actuales y las nuevas formas de ataque. Ahí es donde la inteligencia artificial puede marcar una diferencia real y donde comienza la evolución hacia un SOC verdaderamente inteligente.

Add a Comment