Integrar la inteligencia artificial (IA) en los centros de operaciones de seguridad (SOC) no es un proceso que ocurra de la noche a la mañana. Alcanzar un nivel adecuado de madurez requiere avanzar por distintas etapas que permitan a las organizaciones adoptar esta tecnología de manera segura, ordenada y efectiva.
Como mencionamos en el blog anterior, contar con un modelo de madurez es fundamental para identificar las capacidades actuales, detectar áreas de oportunidad y trazar el camino hacia operaciones de seguridad cada vez más inteligentes y autónomas.
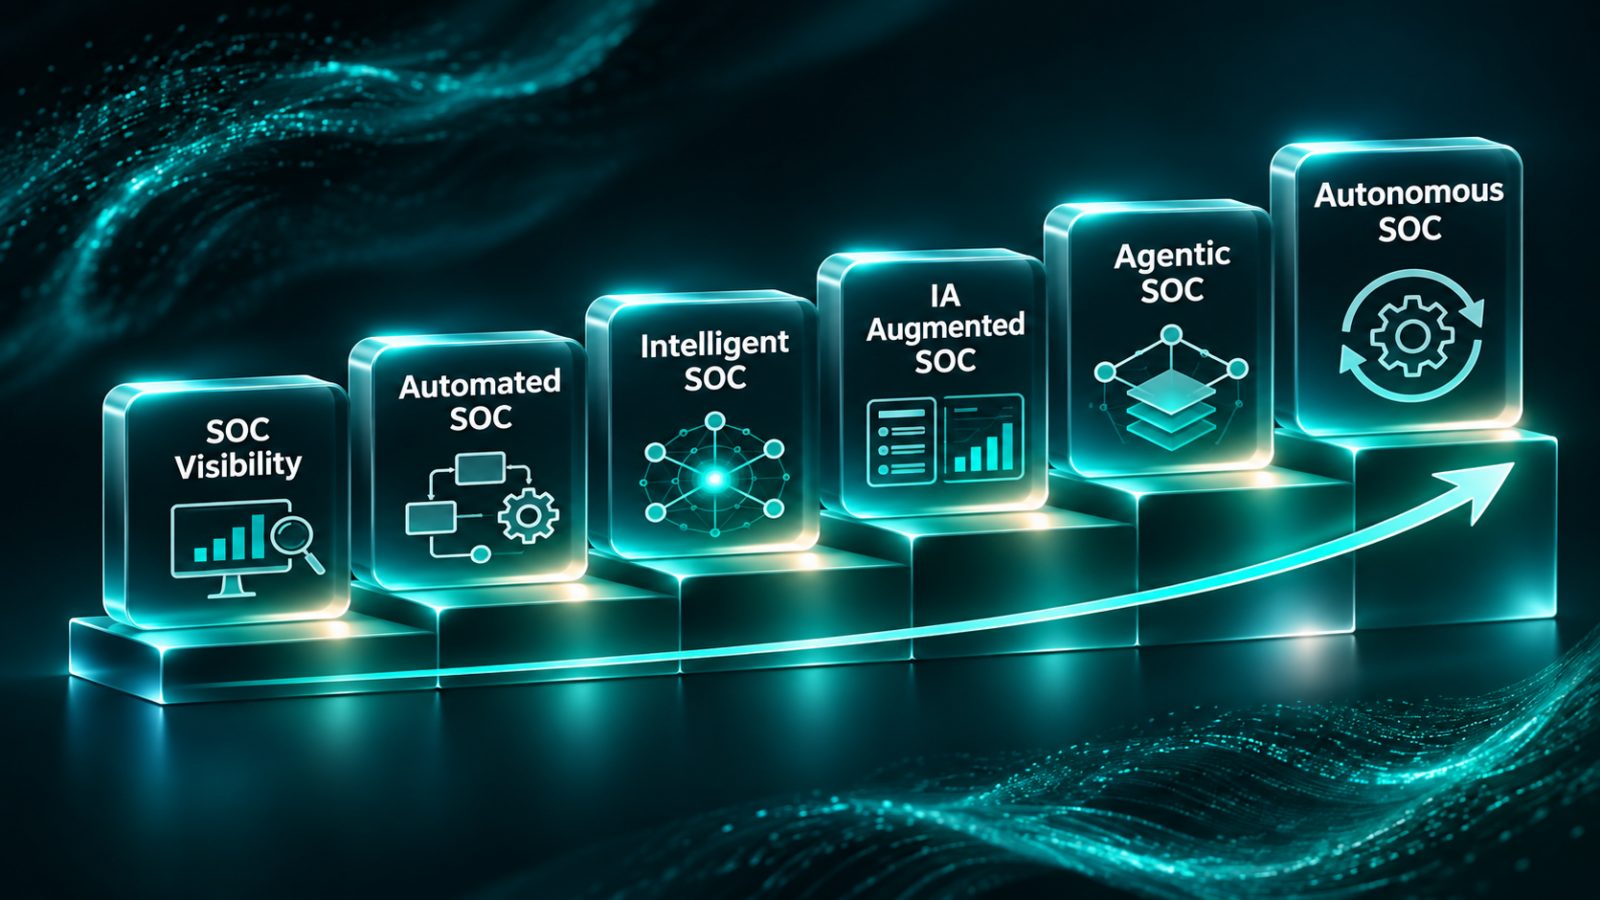
Con este propósito, Minsait desarrolló el IA Driven Security Operations Framework, una metodología que establece una ruta de seis niveles de madurez para incorporar progresivamente la inteligencia artificial en las operaciones de seguridad y transformar la manera en que funcionan los SOC.
Este modelo parte de una premisa esencial: antes de permitir que una máquina actúe por sí misma, debemos asegurarnos de que sea capaz de observar, comprender el contexto, apoyar la toma de decisiones y ejecutar acciones dentro de límites claramente establecidos, siempre bajo un modelo de gobierno definido.
Cabe mencionar que se incluye nuevamente algunos SOC que se analizaron previamente, pero ahora entran en el contexto del marco de operaciones de seguridad impulsados por IA.
Veamos en qué consiste cada etapa.
- SOC Visibility
Actualmente, gran parte de los centros de operaciones de seguridad se encuentra en esta etapa, cuyo principal objetivo es obtener una visión completa del entorno que deben proteger. Esto incluye activos, identidades, dispositivos, aplicaciones, servicios en la nube, infraestructura local, vulnerabilidades y el contexto del negocio.
La razón es sencilla: no puede existir inteligencia sin información suficiente y confiable. Sin embargo, no se trata únicamente de recopilar más registros o datos, sino de contar con la información adecuada, organizada y contextualizada para tomar mejores decisiones. En otras palabras, lograr una visibilidad integral de la operación.
- Automated SOC
Un aspecto importante es entender que automatización e inteligencia artificial no son sinónimos. Existen numerosas tareas repetitivas y procesos con reglas claramente definidas que pueden automatizarse sin necesidad de recurrir a la IA.
En esta etapa, el objetivo es reducir la carga operativa mediante flujos de trabajo, integraciones y playbooks. De esta forma, los analistas pueden delegar las actividades rutinarias que una máquina realiza con rapidez y consistencia, y concentrarse en tareas que requieren mayor experiencia y criterio.
- Intelligent SOC
En este nivel, la información comienza a convertirse en conocimiento útil para la operación. La analítica avanzada, la inteligencia de amenazas, el análisis de comportamiento y la correlación de eventos permiten comprender mejor lo que sucede en el entorno digital.
Aquí, los modelos de inteligencia artificial adquieren mayor relevancia, pues pueden identificar patrones, conexiones y posibles amenazas que difícilmente podrían detectarse a gran escala mediante reglas tradicionales o análisis manuales.
- IA Augmented SOC
La inteligencia artificial deja de ser únicamente una herramienta de análisis para convertirse en una aliada directa de los especialistas en ciberseguridad.
En esta etapa, puede ayudar a resumir investigaciones, relacionar evidencias, plantear hipótesis, comprender el contexto de los incidentes, priorizar alertas y recomendar acciones de respuesta.
Esto también transforma el papel de los analistas, quienes dejan de dedicar la mayor parte de su tiempo a procesar alertas y comienzan a desempeñar funciones de supervisión, investigación y, sobre todo, toma de decisiones de seguridad de mayor valor para el negocio.
- Agentic SOC
En esta fase entran en juego los agentes de inteligencia artificial, que van un paso más allá de los asistentes o copilotos tradicionales. En lugar de limitarse a responder instrucciones puntuales, pueden desarrollar planes de acción, utilizar herramientas, consultar información, ejecutar tareas y evaluar resultados para determinar los siguientes pasos.
Esto permite realizar investigaciones más completas y contextualizadas, así como agilizar procesos que anteriormente requerían múltiples intervenciones manuales.
Sin embargo, el Agentic SOC no implica sustituir a las personas, sino establecer una nueva forma de colaboración entre los especialistas y la tecnología. Los agentes se encargan de las actividades que demandan velocidad, escala y consistencia, mientras que los profesionales mantienen la responsabilidad sobre aquellas que requieren criterio, conocimiento del negocio y decisiones críticas.
- Autonomous SOC
En el nivel más avanzado, determinadas decisiones y acciones pueden ejecutarse de forma autónoma, siempre que existan condiciones de confianza suficientes, políticas previamente definidas, controles adecuados, trazabilidad y mecanismos claros de supervisión.
Es importante entender que la autonomía no significa otorgar libertad absoluta a las máquinas. Se trata de establecer qué acciones pueden delegarse, en qué condiciones y con qué nivel de riesgo, manteniendo siempre la posibilidad de intervención humana.
Por ello, un SOC autónomo no es necesariamente aquel que opera con menos personas, sino aquel que logra distribuir mejor las responsabilidades entre humanos y máquinas.
En este escenario, las organizaciones evolucionan de una operación centrada en gestionar alertas hacia otra enfocada en tomar decisiones que reduzcan riesgos, protejan el negocio y fortalezcan su resiliencia.
Cuatro capacidades clave para evolucionar
Más allá de los avances tecnológicos, estos seis niveles de madurez reflejan una transformación gradual de cuatro capacidades fundamentales para cualquier centro de operaciones de seguridad:
- Observar: contar con visibilidad sobre lo que sucede en el entorno.
- Comprender: interpretar la información e identificar amenazas y riesgos.
- Decidir: determinar las acciones más adecuadas según el contexto.
- Actuar: ejecutar las medidas necesarias para proteger a la organización.
En las primeras etapas, estas capacidades dependen principalmente de las personas. Sin embargo, conforme aumenta la madurez del SOC, la tecnología comienza a asumir aquellas actividades en las que puede aportar mayor velocidad, capacidad de procesamiento y consistencia.
El objetivo final no es automatizarlo todo ni eliminar la intervención humana. La verdadera evolución consiste en encontrar el equilibrio adecuado entre la experiencia de los especialistas y las capacidades de la inteligencia artificial.
Solo así será posible construir operaciones de seguridad más inteligentes, ágiles y confiables, capaces de anticiparse a las amenazas, tomar mejores decisiones y fortalecer la resiliencia de las organizaciones.

Add a Comment